在
供应链紧急响应
CVE-2026-63077 影响 TeamCity On-Premises,未认证攻击者可能通过 Agent polling protocol 以 TeamCity 进程权限执行命令。风险应扩展到构建凭据、制品与下游发布链。
修复版本:2025.11.7 / 2026.1.3 最后核验:2026-08-12 12:00(UTC+8)
一、为什么它不只是单机 RCE
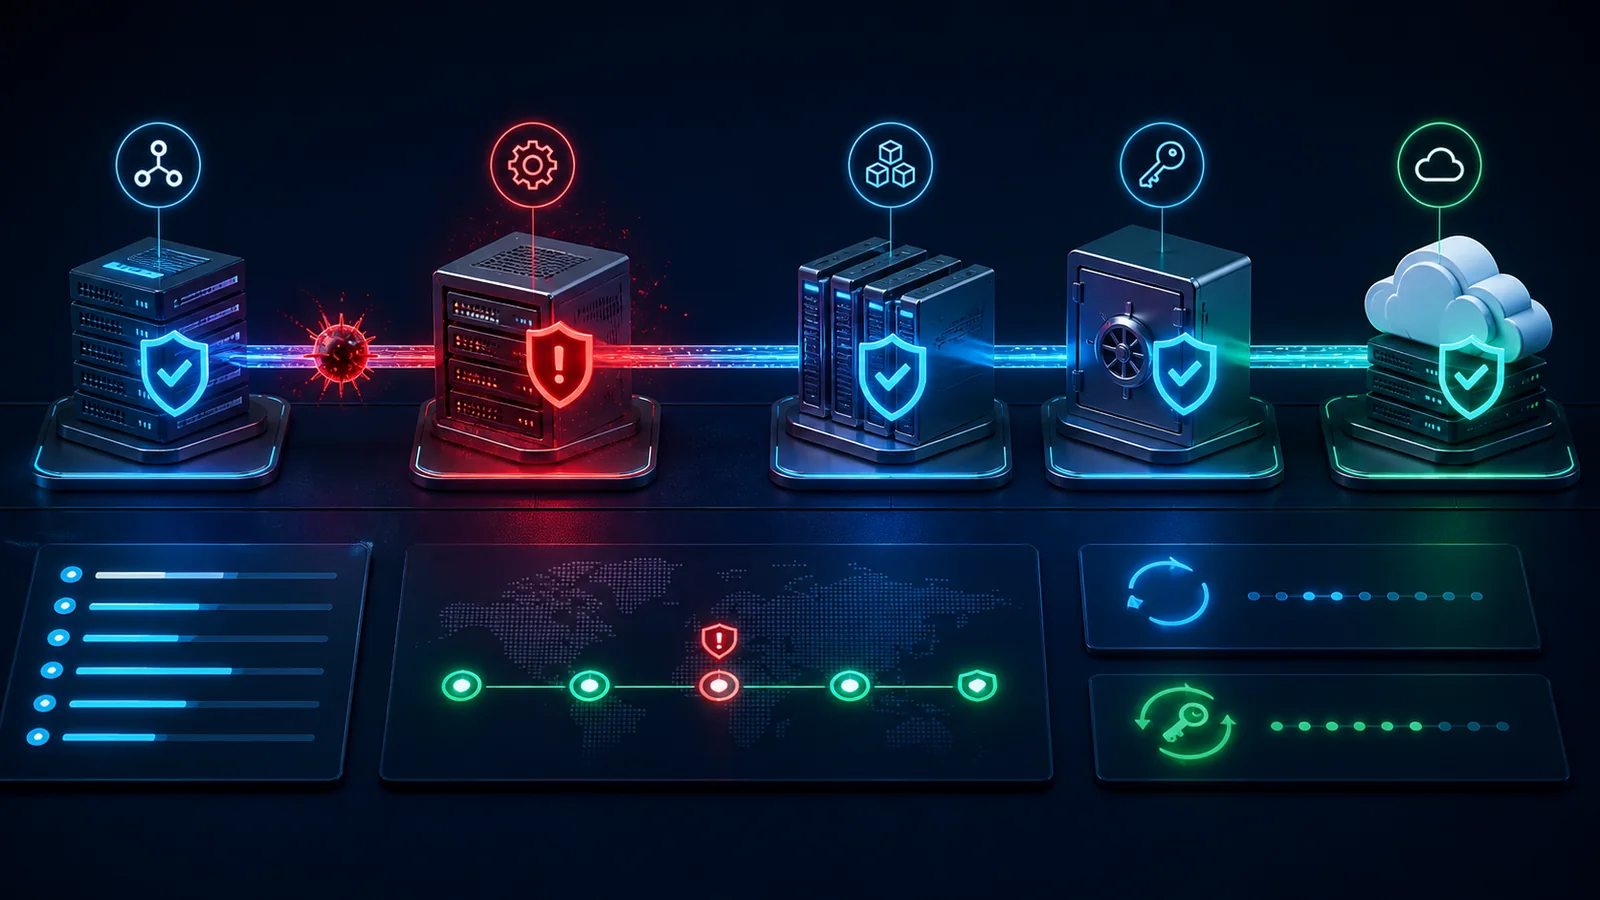
CI/CD 服务通常持有代码仓库令牌、制品库凭据、签名材料、云密钥和生产部署权限。一旦 TeamCity 服务器被控制,风险可能沿构建 Agent、制品和发布链向下游扩散。
二、影响与修复
厂商说明所有 TeamCity On-Premises 版本曾受影响,TeamCity Cloud 已由厂商处置。安全版本为 2025.11.7 和 2026.1.3;较老支持线可根据 JetBrains 公告安装对应安全补丁插件。CISA 于 2026-08-05 将漏洞加入 KEV。
三、立即行动
- 限制 TeamCity 仅通过 VPN、零信任网关或受控管理网络访问。
- 保存服务器、反向代理、Agent 和身份系统日志。
- 升级或安装官方补丁,确认服务实际加载修复。
- 排查未知 Build Agent、异常构建、插件和管理员变化。
- 按影响范围轮换仓库、制品、云平台、签名和发布凭据。
- 验证近期制品来源与完整性,必要时重新构建和签名。
四、厂商公开的排查线索
com.thoughtworks.xstream.converters.ConversionException 可能表示尝试或成功利用,单独出现不能确认失陷;修复后出现 ForbiddenClassException 可能表示攻击被阻断。名称以 scan 开头的未授权 Build Agent 也是建议核查的异常线索之一。
五、不要在生产环境“复现”
本文不提供反序列化对象、RCE 请求或命令执行 PoC。隔离实验只验证版本识别、补丁安装和补丁后日志拦截,不接入真实代码仓库、签名密钥或发布凭据。
六、回归与长期控制
修复后验证登录、Agent 连接、构建和制品发布;确认未授权请求被阻断。长期应收敛互联网暴露,分离构建和发布凭据,为高权限流水线增加审批,并对新 Agent、插件、管理员和密钥访问设置告警。
官方来源
作者

相关文章