在
你提到长城护网行动刚结束。公开渠道没有提供足够材料核验这一具体活动的范围和战果,因此本文不复述未公开目标、队伍、漏洞或成绩,只给出一套适用于授权攻防演练结束后的蓝队复盘框架。
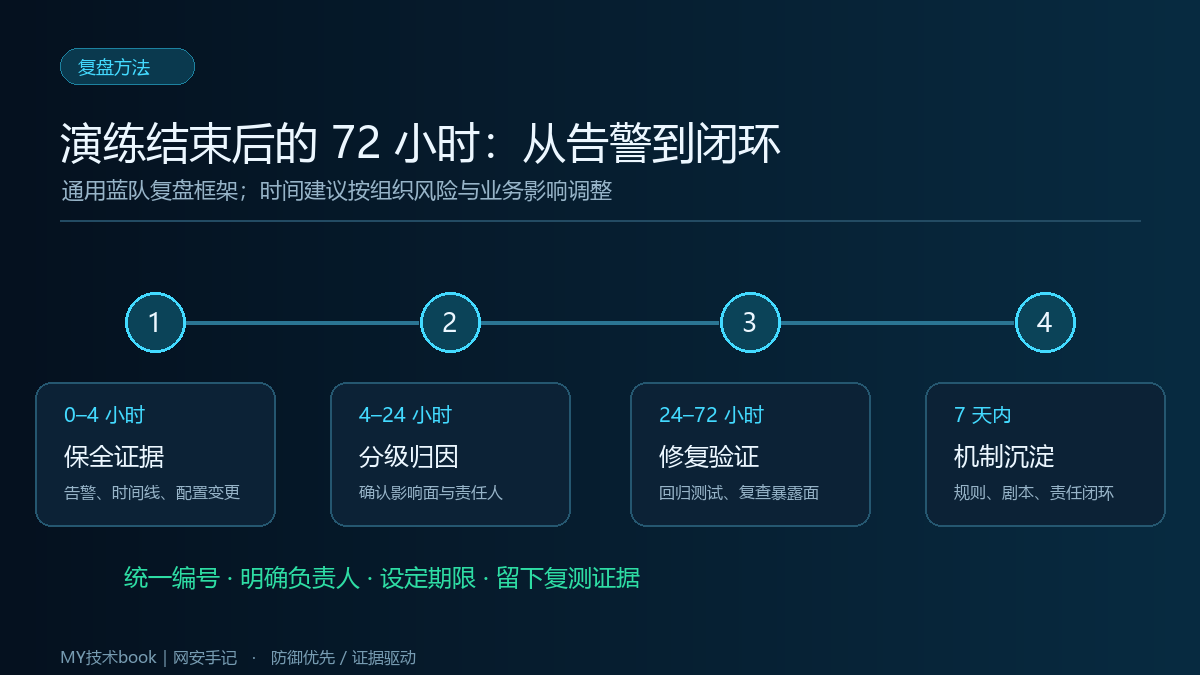
0—4小时:先保全证据,再恢复秩序
指定单一事件编号和复盘负责人,统一记录告警、工单、变更、主机和网络侧证据的时间。按内部制度限制证据访问并保留原件,记录提取人与时间;不要为了“清干净”而直接删除可疑文件或覆盖日志。确认业务状态后,由授权负责人决定是否隔离、回滚或切换备用服务。
4—24小时:把影响说清楚
将观察到的事实与推测分开。按时间线梳理入口、身份、受影响资产、数据和业务影响,以及每次处置动作。为每个待办指定唯一负责人、优先级和到期时间。对不确定结论标注待验证,不要把告警数量直接写成入侵数量,也不要把演练行为误写成真实攻击事件。
24—72小时:修复并独立复测
先处置仍然暴露的高风险入口和失效凭据,再做根因修复。复测应覆盖原始发现路径、相同配置的其他资产、关键业务回归和监测告警是否有效。对不能立即修复的问题,留下补偿措施、风险负责人和复核日期。涉及个人信息、重要数据或实际事件时,按组织预案和适用要求升级处置。
一周内:把单次经验写进流程
- 新增或修订检测规则,并用安全样本验证误报和漏报。
- 更新资产台账、系统负责人、第三方联系人和升级路径。
- 将重复出现的问题转成基线检查、变更门禁或自动化测试。
- 复盘处置耗时、首次发现时间、修复时长、复测通过率和遗留风险。
- 对人员疲劳、信息交接和职责不清的问题制定改进项。
复盘报告的最小结构
建议报告包括:范围与授权依据、事件时间线、证据清单、影响评估、处置决策、根因、整改负责人及期限、复测结果、遗留风险和改进计划。只在有必要的范围内共享材料,发布外部总结时删除敏感资产标识、个人信息、可复用攻击细节和未确认结论。
演练结束不是安全工作的结束点。对防守团队而言,最重要的结果是把一次性的人力投入转化成可重复的发现、响应、修复和复测能力。
参考资料
本文为一般防守复盘建议。具体证据保全、报告义务与处置顺序应遵守组织制度及适用法律要求。
作者
open_red@yeah.net
相关文章