攻防行动留下的价值,最终要落到资产清楚、责任明确、漏洞修复并经过验证。公安部9月17日公开的“护网—2026”专项工作通报提供了年度治理数据,也提醒网络运营者把临时处置沉淀为日常机制。
先把公开数字放回正确口径
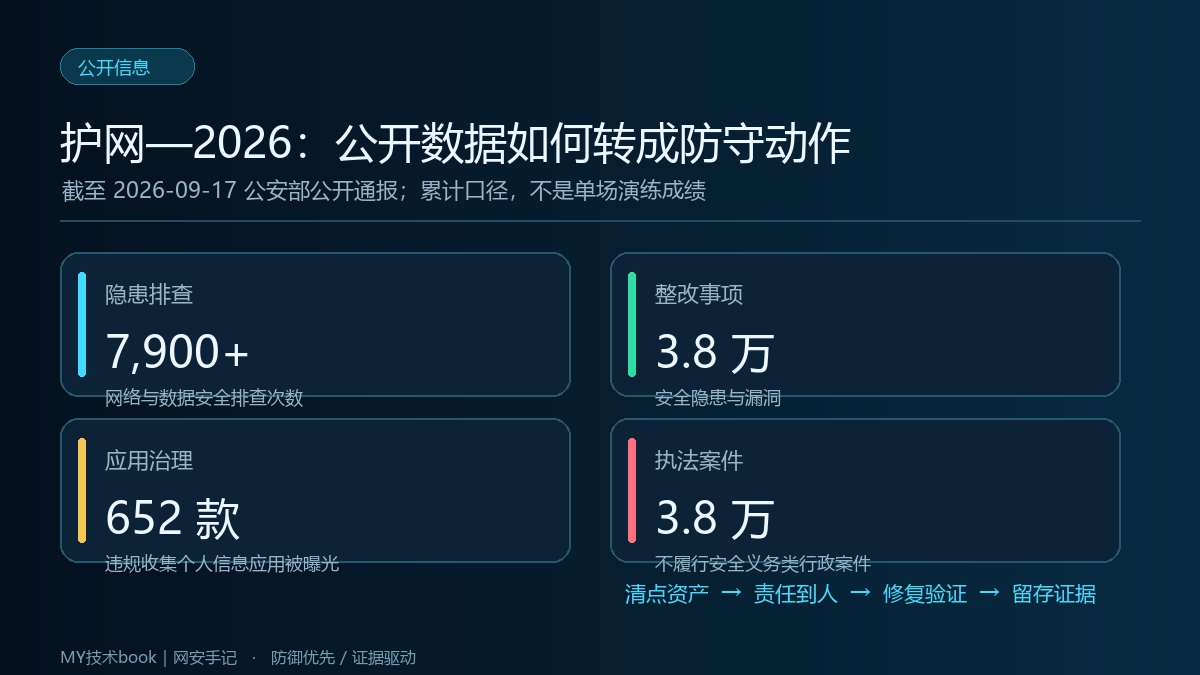
通报称,2026年以来累计开展网络和数据安全隐患排查7900余次,发现整改各类安全隐患和漏洞3.8万个,公开曝光违规收集个人信息的移动应用652款,侦办不履行网络安全、数据安全、个人信息保护义务类行政案件3.8万起。这些是截至通报时的年度累计情况,不是某一场红蓝对抗的得分,也不能直接用于推断某个行业或单一单位的风险水平。
信号一:资产边界决定排查上限
排查做得越多,越需要有完整资产清单支撑。域名、云主机、远程管理入口、业务 API、移动应用、第三方运维账号应当分别登记责任人、用途、暴露面和下线计划。清单中无法解释的资产,往往也是监控和补丁管理容易遗漏的资产。
信号二:漏洞“已修复”必须有复测证据
工单关闭不等于风险消失。每一项问题至少应记录受影响资产、风险描述、临时缓解措施、正式修复版本、负责人、完成时间和复测结果。复测要确认问题路径不可再现、业务功能正常,并检查同类资产是否遗漏。对暂时不能修复的系统,记录风险接受人、补偿控制与到期复审日期。
信号三:数据安全要贯穿接口与运维过程
通报案例涉及数据接口保护不足、未妥善处理测评数据等情形。防守检查不能只看服务器补丁,还要核对接口身份认证、授权范围、数据导出能力、日志留存和测试数据销毁流程。生产数据是否被复制到个人设备或个人仓库,也应纳入变更与审计流程。
信号四:应急预案要能在值班现场执行
网络安全事件发生时,值班人员需要知道谁有权隔离系统、如何保全证据、何时通知业务负责人,以及由谁判断和执行对外报告。把这些步骤写进联系人表和演练脚本,定期用桌面推演验证,比仅保存一份无人熟悉的预案更有用。
一张工单完成闭环
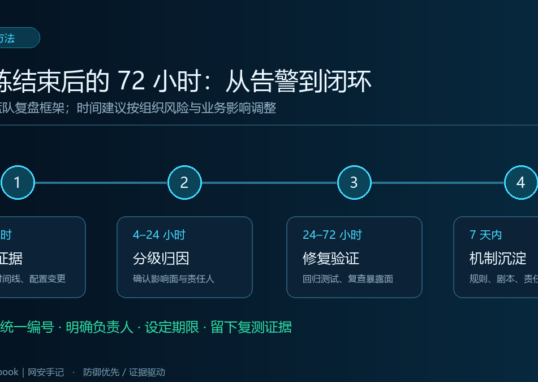
- 登记资产、风险和发现来源,并保存必要的原始证据。
- 由业务与技术负责人共同确认影响范围和优先级。
- 分配临时缓解和根因修复任务,写明负责人及期限。
- 由不同于修复执行者的人员复测,并记录结果。
- 更新资产台账、检测规则和应急剧本,检查是否存在同类问题。
真正值得留下的“护网成果”,不是一个孤立数字,而是下一次风险出现时,组织能够更早发现、更快响应,并拿出完整的修复与验证证据。
参考资料
本文对公开通报作防守侧解读;建议为作者整理的通用措施,不构成对任何未公开演练细节或具体单位情况的描述。
作者
open_red@yeah.net
相关文章