在
网络安全行动里的很多教训,同样适用于个人博客:管理入口要收紧,组件要维护,数据要能恢复,异常要有记录。公安部公开的典型案例也显示,路由设备漏洞与管理功能暴露、管理员账号薄弱、日志与防护措施不足,可能共同放大风险。
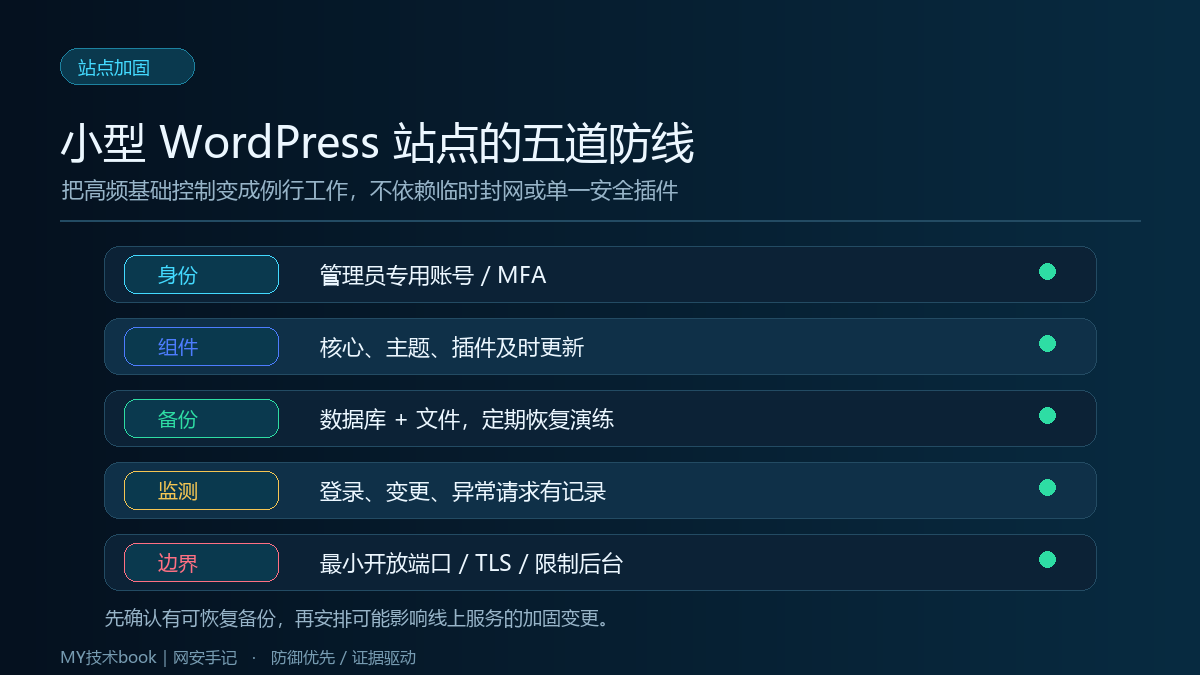
第一道:身份与管理员账号
- 日常写作账号与管理员账号分开,管理员只用于管理操作。
- 启用多因素认证;每位维护者使用独立账号,不共用密码。
- 删除不再使用的账号和应用密码,检查管理员邮箱与密码重置流程。
第二道:核心、主题和插件的维护
建立组件清单,记下版本、用途和负责人。及时安装安全更新,删除停用且不再需要的插件或主题。升级前先检查兼容性并确认备份可恢复;上线后检查登录、发布、媒体上传和关键页面。
第三道:备份要做恢复演练
完整备份应包括数据库和站点文件,上传目录、配置与密钥也要纳入保护。至少保留一份与网站主机隔离的备份,并定期在隔离环境恢复,记录耗时与失败点。仅看到备份任务“成功”不代表灾难时能够恢复。
第四道:让关键变化可见
保留可用的 Web、系统和数据库日志,关注管理员登录失败、权限变化、主题或插件文件变化、异常流量和备份失败。设置告警后要实际触发一次,确认通知能到负责人。出现异常时,先保留必要证据并记录处置时间。
第五道:收紧网络与主机边界
- 公网只开放业务确需的端口;数据库端口不直接暴露公网。
- 后台和 SSH 使用强认证及来源限制;限制应先通过维护通道验证,避免把自己锁在外面。
- 使用有效 HTTPS,及时更新主机和容器镜像;容器只挂载必要目录并避免过宽的文件权限。
- 生产环境关闭调试信息输出,定期检查目录权限和遗留测试文件。
一小时内可以完成的自查
确认当前管理员列表和 MFA 状态;列出全部插件并移除明确无用项;核对最近一次数据库与文件备份日期;确认外部端口和数据库监听范围;手动验证一次告警联系人。发现问题后,先记录影响和回滚办法,再安排变更。
个人网站的防守不需要堆很多工具。把少量基础控制持续执行,并且证明它们有效,通常比只在重大活动期间临时加规则更可靠。
参考资料
本文是面向自有或获授权站点的通用加固建议;执行前应结合备份、维护窗口和实际部署结构评估。
作者
open_red@yeah.net
相关文章