在
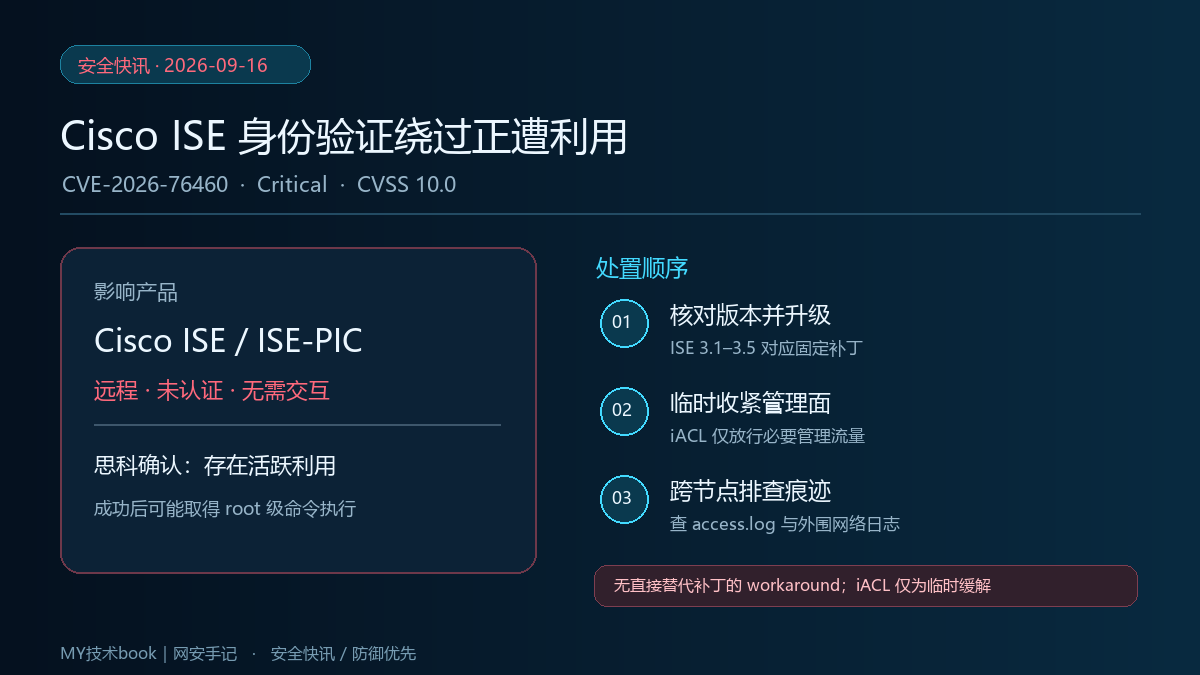
Cisco 于 2026 年 9 月 16 日发布 Cisco Identity Services Engine(ISE)身份验证绕过公告 CVE-2026-76460。Cisco 将其评为 Critical,CVSS 3.1 基础分 10.0,并明确表示 PSIRT 已获悉该漏洞正在遭到利用。运行 ISE 或 ISE Passive Identity Connector(ISE-PIC)的组织应优先核对受影响版本和管理面可达范围。
漏洞要点
- 漏洞类型:API 端点身份验证控制不足,可能导致远程身份验证绕过。
- 攻击前提:Cisco 公告描述为未认证远程攻击者,无需用户交互;攻击者需能够到达受影响设备上的相关 API。
- 影响:成功后可能绕过 Web 管理界面认证,访问受影响设备;Cisco 提醒,攻击者可能取得 root 级命令执行。
- 影响范围:Cisco ISE 与 ISE-PIC,公告称不受设备配置影响;3.0 版本已结束软件维护,应迁移到受支持版本。
- 利用状态:Cisco PSIRT 明确确认存在活跃利用。
固定版本
按 Cisco 公告中的首个固定版本核对升级路径:
| 当前主版本 | 首个固定版本 |
|---|---|
| ISE / ISE-PIC 3.1 | 3.1 Patch 12 |
| 3.2 | 3.2 Patch 11 |
| 3.3 | 3.3 Patch 12 |
| 3.4 | 3.4 Patch 7 |
| 3.5 | 3.5 Patch 4 |
| 3.0 及更早不受支持分支 | 迁移到包含修复的受支持版本 |
升级前按厂商指引确认设备资源、兼容性、备份和部署拓扑,并在变更后验证身份认证、策略下发及集群健康状态。不要只按版本号的一部分判断是否已修复。
短期缓解与排查
- 优先升级:尽快安排到公告列出的固定版本;无固定版本的旧分支应规划迁移。
- 临时收敛管理面:Cisco 表示没有可替代修复的 workaround,但提供 iACL 缓解建议。仅允许必需的管理与控制平面流量到达设备;这不是永久修复。
- 逐节点检查:审查每个部署节点的 ISE API 网关 access.log,关注异常用户名或非预期管理访问。分布式部署不要只检查主节点。
- 交叉验证外围日志:对照防火墙、网络流量与出口代理日志,关注设备向外部地址发起的异常上传/下载。由于攻击者可能清除或隐藏设备内证据,不能仅凭本机日志未发现异常就排除风险。
- 怀疑已入侵时:先按组织事件响应流程保全证据并评估影响,再按 Cisco 建议考虑重装受影响节点、从可信配置备份恢复;不要在未留证前贸然清理。
给运维团队的行动清单
今天完成三件事:盘点所有 ISE/ISE-PIC 节点及版本;确认管理/API 可达路径并落实临时访问控制;指定负责人逐节点核验日志、升级状态和业务验证结果。将版本证据、变更单和排查结论留档,便于后续复核。
公告来源
本文依据 Cisco 于 2026-09-16 发布的公告整理。影响版本与修复状态可能随厂商公告修订而变化,实施前请复核原文和设备当前支持状态。
作者
open_red@yeah.net