在
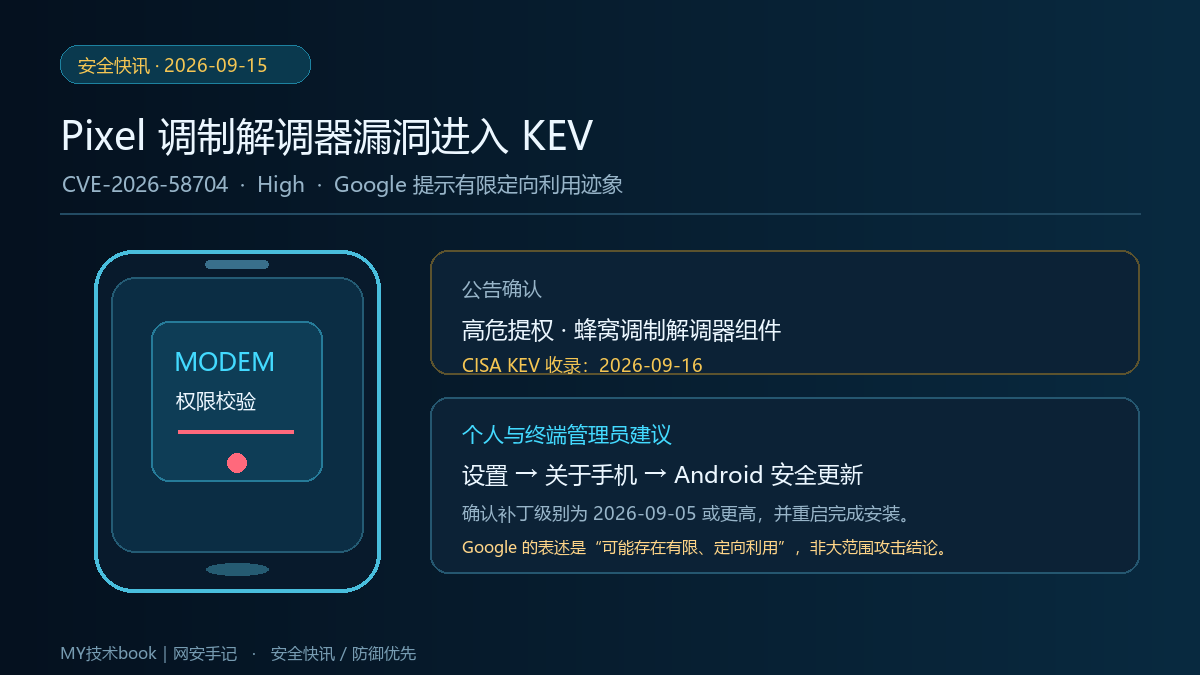
Google 于 2026 年 9 月 15 日发布 Pixel Update Bulletin,列出 CVE-2026-58704:影响 Google Pixel 设备蜂窝调制解调器组件的高危提权问题。Google 表示有迹象显示该漏洞可能正受到有限、定向利用;CISA 随后于 9 月 16 日将其加入 Known Exploited Vulnerabilities(KEV)目录。对受支持 Pixel 设备,建议尽快完成官方 OTA 更新并核实安全补丁级别。
公告确认了什么
- CVE:CVE-2026-58704。
- 组件与类型:Pixel 公告将其归类为 Modem 组件的提权(EoP)问题,严重性为 High。
- 公开描述:CISA 条目概括为蜂窝调制解调器中的权限校验逻辑错误,可能绕过权限检查并提升权限;公开公告未提供足以支持进一步攻击链推断的细节。
- 利用状态:Google 使用“可能受到有限、定向利用”的谨慎表述;CISA KEV 目录于 2026-09-16 收录该条目。两者都提示应提高修复优先级,但不等同于已确认大范围攻击。
- 适用范围:按 Google Pixel 公告及 CISA 条目确认受影响设备。其他品牌 Android 设备请以各自厂商公告为准,不应仅因使用 Android 就推断同样受影响。
如何确认修复
Google 的 2026 年 9 月 Pixel 公告说明,安全补丁级别为 2026-09-05 或更高,可处理该公告及 2026 年 9 月 Android 安全公告列出的问题。更新按设备和运营商逐步推送,版本号与到达时间可能不同。
- 打开手机“设置”,进入“关于手机”,查看“Android 安全更新”日期。
- 返回系统更新页面检查并安装可用的系统更新;保持电量和网络条件充足。
- 按提示重启设备,再次确认安全更新日期已经达到 2026-09-05 或更高。
- 企业管理员通过 MDM 清点受管 Pixel 设备的补丁级别、未完成重启状态及长期未更新设备,并跟踪例外项。
如果设备尚未收到更新,不要安装来源不明的固件包或所谓“修复工具”;继续通过系统更新检查,并参考 Google 对该设备的更新安排。对于其他 Android 厂商设备,向设备厂商核实对应补丁。
若怀疑设备遭到针对性利用
不要先恢复出厂设置或清除日志。记录设备型号、Build 号、安全补丁日期和异常发生时间,按照组织的移动终端事件响应流程联系安全团队;在取证需求评估后再执行重置或重新注册。KEV 收录是修复优先级信号,不代表某一台设备已经被入侵。
公告来源
- Google:Pixel Update Bulletin—September 2026
- CISA:Known Exploited Vulnerabilities Catalog(搜索 CVE-2026-58704)
- Google Pixel Help:检查并更新 Android 版本
本文依据 Google Pixel 2026 年 9 月公告及 CISA KEV 目录整理。Google 的“有限、定向利用迹象”措辞按原意保留;设备覆盖范围及更新节奏请以厂商对具体型号的通知为准。
作者
open_red@yeah.net